
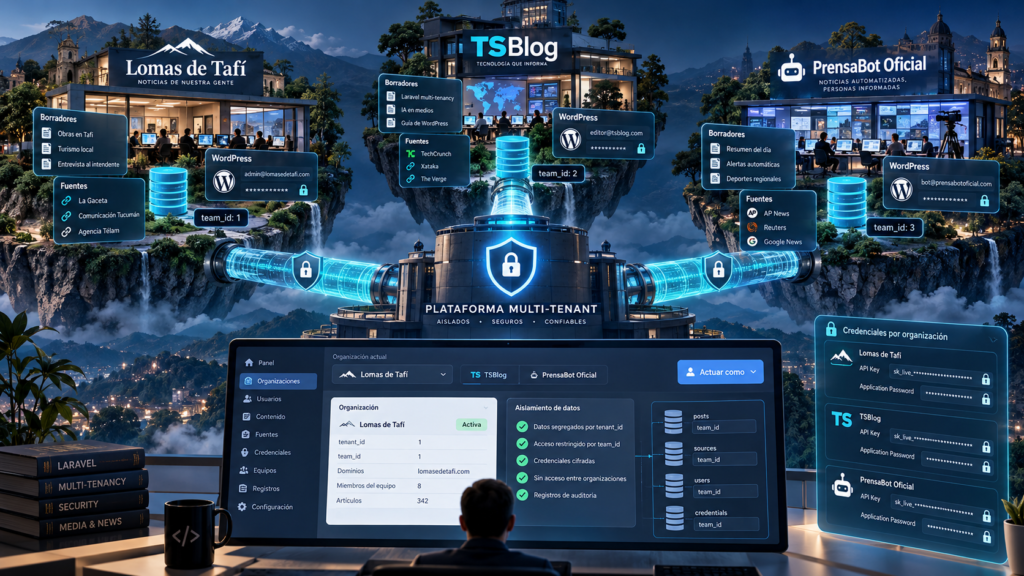
En el ecosistema digital actual, donde múltiples medios, agencias y periodistas independientes pueden operar desde una misma plataforma, la seguridad de la información se convierte en un pilar no negociable. La posibilidad de que los datos de un cliente —desde fuentes secretas hasta notas en borrador— se filtren o sean accesibles por otro es una pesadilla operativa y de reputación. Frente a este desafío, un proyecto de vanguardia optó por desarrollar una solución de multi-tenancy en Laravel, descartando modelos más costosos y complejos en favor de un aislamiento estricto y eficiente a nivel de base de datos.
Por qué descartar una base de datos por cliente
La opción más obvia para aislar datos —provisionar una base de datos independiente para cada organización cliente— fue analizada y descartada. Si bien ofrece el máximo nivel de separación física, conlleva una complejidad administrativa y un costo operativo exorbitante. Gestionar migraciones, backups, actualizaciones y conexiones para decenas o cientos de bases de datos se transforma rápidamente en una carga insostenible, especialmente para un SaaS B2B que busca escalabilidad. La decisión técnica se inclinó hacia un modelo de tenancy basado en una única base de datos, pero con un aislamiento lógico infranqueable.
La arquitectura de aislamiento: teams y scopes globales
La solución implementada se basó en un modelo central de organizaciones o teams. Cada recurso crítico en la base de datos —como fuentes, artículos, borradores y periodistas virtuales— incluye una clave foránea team_id indexada. Este identificador actúa como el guardián de todos los datos. La magia ocurre a nivel de la aplicación, mediante scopes globales de Eloquent que se aplican automáticamente a cada consulta. Estos scopes filtran implacablemente los resultados, asegurando que un usuario de la organización «Lomas de Tafí» solo pueda ver, crear, editar o eliminar los recursos que pertenecen a su propio team_id. Este acoplamiento con el panel administrativo Filament y su extensión nativa de tenancy permitió una experiencia de administración segura y segmentada desde el primer momento.
Cifrado silencioso y herramienta de soporte seguro
El aislamiento de datos operativos era solo una parte de la ecuación. Elementos sensibles como claves API de servicios externos y, crucialmente, los Application Passwords de WordPress (credenciales de integración) requerían una capa extra de protección. Para ello, se implementó el atributo encrypted de Eloquent, que garantiza que estos datos se almacenen cifrados en la base de datos, siendo ilegibles incluso para un administrador de bases de datos. Paralelamente, se desarrolló una herramienta interna de soporte llamada «Actuar como», que permite a un administrador de la plataforma impersonar de forma segura y auditada a un usuario de una organización específica para resolver incidencias, sin comprometer en ningún momento las credenciales o el acceso a datos de otros clientes.
El aprendizaje innegociable para los medios
El desarrollo, que según fuentes internas entró en producción a fines de agosto de 2026, dejó una lección clara. En el ámbito editorial, la privacidad de las fuentes y la confidencialidad de los borradores no son meras características de un software; son la base fundamental sobre la que se construye la confianza con el medio o el periodista que utiliza la plataforma. Un error inicial en la definición de los roles de usuario —confundir si un perfil pertenecía a un medio específico o a la plataforma global— subrayó la importancia de un diseño de permisos y tenancy impecable desde el primer esquema de base de datos. La arquitectura final asegura que, en esta red de medios, los clientes conviven sin «verse las caras» ni cruzarse una sola noticia.
Deja una respuesta